Was Kameras sehen, wenn keiner hinschaut
Füchse, Paketboten, Hagel und Schlafwandler: was ungeplante Aufnahmen über Auflösung, Nachtsicht und Blickwinkel verraten.
Journal/Kamera absichern
28. Juni 2026 · 6 Min. LesezeitEine IP-Kamera, die aus jedem Netz erreichbar ist, wird vom Werkzeug zur offenen Tür. Das TPM im Gehäuse hilft wenig, solange das Werkspasswort noch gilt.
Wir haben Domes gesehen, perfekt ausgerichtet und sauber mit Strom versorgt, die sich trotzdem vom Café nebenan aus aufrufen ließen. Das Bild war scharf. Der Benutzer hieß immer noch „admin“. Das ist kein Problem der Optik. Das ist eine offen stehende Tür.
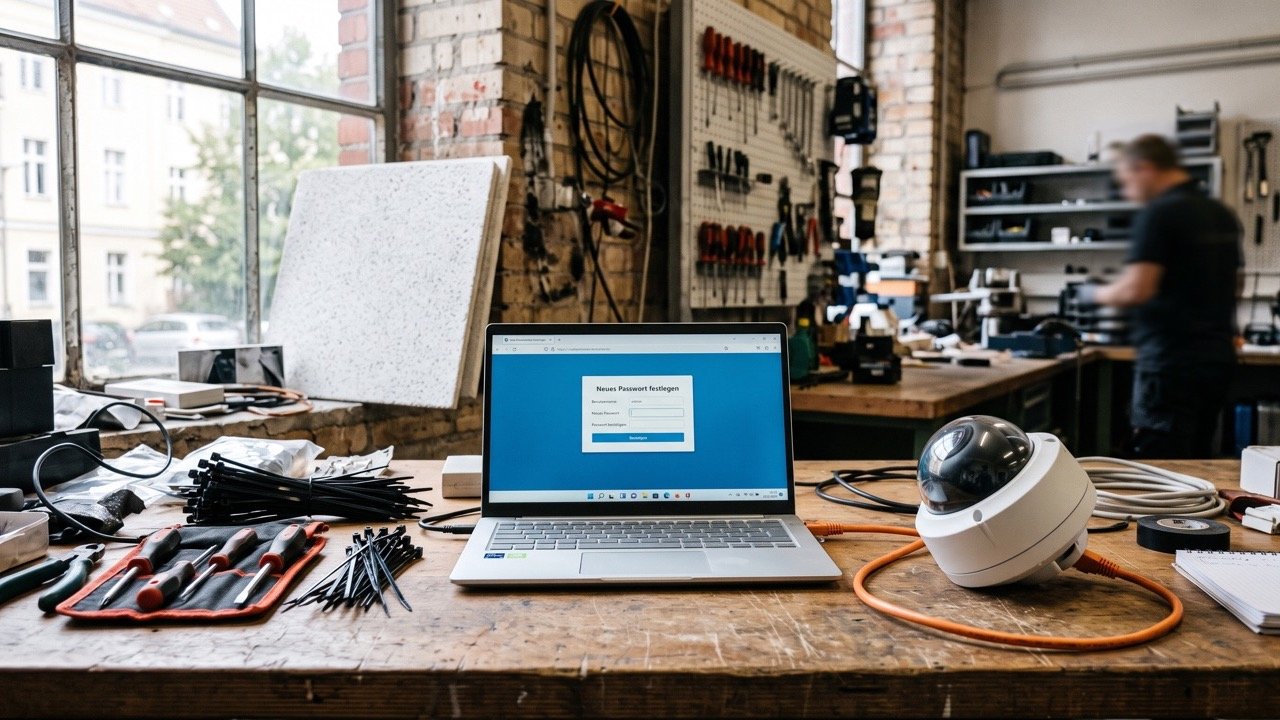
Die Bosch-Kameras in unserem Sortiment haben ein TPM oder ein Secure Element. Das rechtfertigt kein Werkspasswort. Absicherung ist kein Siegel auf dem Datenblatt, sondern ein Arbeitsschritt bei der Inbetriebnahme – eigenes Konto, TLS, kein UPnP ins Internet, nur signierte Firmware – und danach eine Routine.
Wir ändern das Passwort, bevor die Kamera montiert wird. Nicht hinterher, nicht „am Montag“. Bei gewerblichen Standorten gibt es personalisierte Einzelkonten: für die Geschäftsführung, für den Sicherheitsverantwortlichen – kein gemeinsames „admin“ auf einem Zettel in der Kassenschublade.
Das WLAN-Passwort des Ladens ist kein Kamerapasswort. Eine unveränderte Werkskennung auch nicht. Die DSGVO-Notiz behandelt berechtigte Zugriffe und das Zugriffsprotokoll. Hier geht es um die technische Seite: Wenn sich alle mit demselben Konto anmelden, ist das Protokoll wertlos.
Das Livebild auf dem Smartphone ist nicht verboten. Es rechtfertigt aber weder ein Einheitskonto „für alle“ noch die Fernkontrolle der Arbeitsleistung. Verschlüsselung, eigene Konten, keine geteilten Links: Das gleichen wir mit dem rechtlichen Rahmen ab, nicht mit der Bequemlichkeit am Montagmorgen.
Das TPM – bei der FLEXIDOME 8100i X zusätzlich das Secure Element – verwahrt Zertifikate und Schlüssel in einem Chip statt in einer kopierbaren Datei. Dazu kommt authentifizierte Firmware: Die Kamera verweigert jedes Image, das der Hersteller nicht signiert hat. Das ist wertvoll. Eine Wunder-Firewall ist es nicht.
Für die DINION 3100i IR sind TPM und authentifizierte Firmware dokumentiert. Die 8100i X bringt Secure Element plus TPM, TLS 1.2/1.3 und eine Login-Firewall mit. Der Rest des Sortiments ist deshalb nicht „ungeschützt“ – er steht nur nicht mit denselben Angaben im Datenblatt. So oder so: Der Chip ersetzt kein sauberes Netzwerk.
UPnP, Portfreigabe „damit man aufs Handy schauen kann“, die Kamera direkt an der öffentlichen IP des Ladens: Dafür geben wir unsere Unterschrift nicht her. Eine IP-Kamera hat als Server im Internet nichts zu suchen. Der Videostream gehört ins Sicherheitsarchiv, nicht in die ganze Welt.
Fernzugriff ist trotzdem möglich – über einen Relay-Dienst Ihrer Wahl oder per VPN, nicht über ein Loch im Router. Eine Anleitung zum Öffnen von Ports finden Sie hier nicht. Sie finden nur den Hinweis, dass wir es ablehnen.
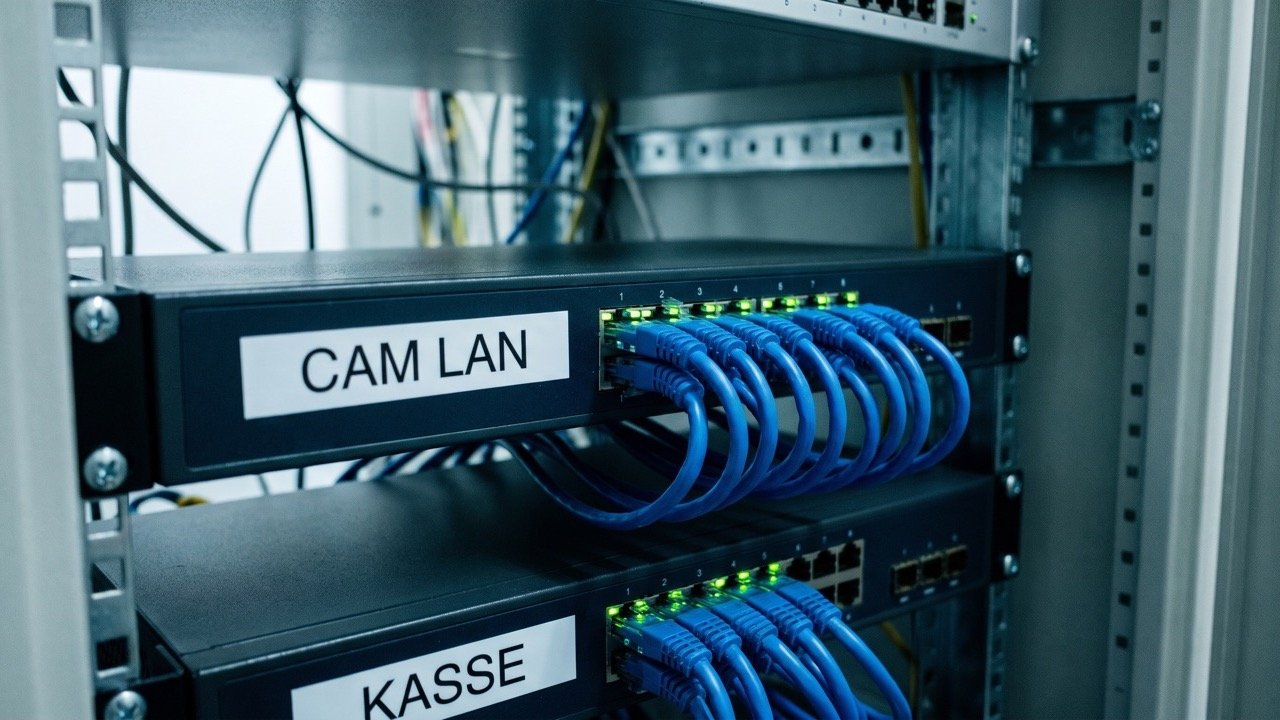
Die Kameras laufen in einem eigenen LAN, mindestens aber in einem eigenen VLAN – getrennt von Kassen und Gäste-WLAN. Wer weiß, welcher Port welche Kamera versorgt, kann sie im Ernstfall auch isolieren. Unsere Notiz zu PoE sagt es bereits: Ein Etikett „POE ???“ im Schrank verrät, dass jemand eingesteckt hat, ohne zu rechnen – und ohne absichern zu können.
Eine Verwaltungsoberfläche ohne Verschlüsselung lässt sich auf der Leitung mitlesen. TLS 1.2/1.3 ist bei der X-Serie das dokumentierte Minimum; wir aktivieren es überall, wo die Kamera es unterstützt. HTTPS, Zertifikat, und keine Anmeldeseite, die „der Einfachheit halber“ für das gesamte LAN offen ist.
Die Login-Firewall der 8100i X begrenzt die Anmeldeversuche. Ein starkes Passwort ersetzt sie nicht. Sie bremst Angreifer aus, schließt aber keinen Port, den man selbst geöffnet hat.
Es kommt nur signierte Firmware auf die Kamera. Keine Datei aus dem Netz, „die eine Funktion freischaltet“. Kein Image einer anderen Baureihe, nur weil die Typnummer ähnlich klingt. Die Kamera prüft die Signatur – und wir verlangen nicht, dass sie darüber hinwegsieht.
Zwei Jahre auf dem Auslieferungsstand zu bleiben, ist keine Vorsicht. Hersteller-Updates schließen Sicherheitslücken. Wir spielen sie ein, sobald sie signiert vorliegen – nicht, wenn zwischen zwei Terminen gerade zehn Minuten frei sind. Die Version notieren wir bei der Inbetriebnahme und prüfen sie später erneut.
Eine microSD-Karte ist kein Tresor. Wird der Dome gestohlen, ist sie meist mit weg – genau dann, wenn Sie die Aufnahmen bräuchten. Ein Stoß, Feuchtigkeit, ein vorschnelles Formatieren: Die Karte ist eine Reserve, keine Festplatte.
Das Hauptarchiv ist der NVR oder die Cloud, für die Sie sich entscheiden – das liegt außerhalb dieser Seiten. Nachtfeld verkauft die Kamera, nicht den Rekorder. Wer die NVR-Schlüssel und das Cloud-Konto hat und wie lange Aufnahmen gespeichert bleiben, regelt die DSGVO-Speicherfrist, nicht die Kapazität der Karte. Das besprechen wir, bevor wir gehen – nicht drei Monate später per Mail.
Die ungeplanten Aufnahmen sind nur etwas wert, wenn das Archiv am nächsten Tag noch existiert – und wenn es in der Zwischenzeit niemand Unbefugtes einsehen konnte.
Wir verkaufen keine Kamera, die „ab Werk sicher“ ist. Wir verkaufen sechs Bosch-Modelle und lassen keines davon offen. Das Angebot kann daran erinnern; die eigentliche Arbeit passiert auf der Werkbank und im Schrank.
Eine Kamera abzusichern ist dasselbe Handwerk wie sie auszurichten: ein Arbeitsschritt bei der Montage, keine Fußnote im Datenblatt. Unsere Methode beginnt beim Bildausschnitt – und endet nicht, sobald das Bild da ist.
Schicken Sie uns Ihren Standort – ein Mensch antwortet innerhalb von 24 Stunden an Werktagen.
Füchse, Paketboten, Hagel und Schlafwandler: was ungeplante Aufnahmen über Auflösung, Nachtsicht und Blickwinkel verraten.
IR, starlight, starlight X und HDR: was welche Technik nachts wirklich leistet – und welches Bosch-Modell zu welcher Szene passt.
Warum PoE erst mit Leistungsklasse, Switch-Budget und Kabellänge zuverlässig wird – und was die sechs Modelle wirklich brauchen.